Microsoft Defender-ის ნულოვანი დღის ექსპლოიტი ShieldCrash SYSTEM-ის პრივილეგიების მოპოვების საშუალებას იძლევა
ანონიმურმა უსაფრთხოების მკვლევარმა ფსევდონიმით Nightmare Eclipse გამოაქვეყნა Microsoft Defender-ის ახალი ნულოვანი დღის ექსპლოიტი სახელწოდებით ShieldCrash. ეს მოხდა მას შემდეგ, რაც Microsoft-მა 2026 წლის სექტემბრის უსაფრთხოების განახლებები გამოუშვა. ShieldCrash აღწერილია, როგორც ShieldBreak…
ანონიმურმა უსაფრთხოების მკვლევარმა ფსევდონიმით Nightmare Eclipse გამოაქვეყნა Microsoft Defender-ის ახალი ნულოვანი დღის ექსპლოიტი სახელწოდებით ShieldCrash. ეს მოხდა მას შემდეგ, რაც Microsoft-მა 2026 წლის სექტემბრის უსაფრთხოების განახლებები გამოუშვა.
ShieldCrash აღწერილია, როგორც ShieldBreak მოწყვლადობის აღმოსაფხვრელად დანერგილი დაცვის გვერდის ავლის გზა. ეს მოწყვლადობა Defender-ში პრივილეგიების გაზრდის საშუალებას იძლეოდა. ახალი მეთოდი გზას უხსნიდა სხვა ხარვეზისგან — RoguePlanet-ისგან თავდაცვის გვერდის ავლას, რომლის შესახებაც ცნობილი გახდა ივნისში და რომელიც Microsoft-მა ივლისში გამოასწორა.
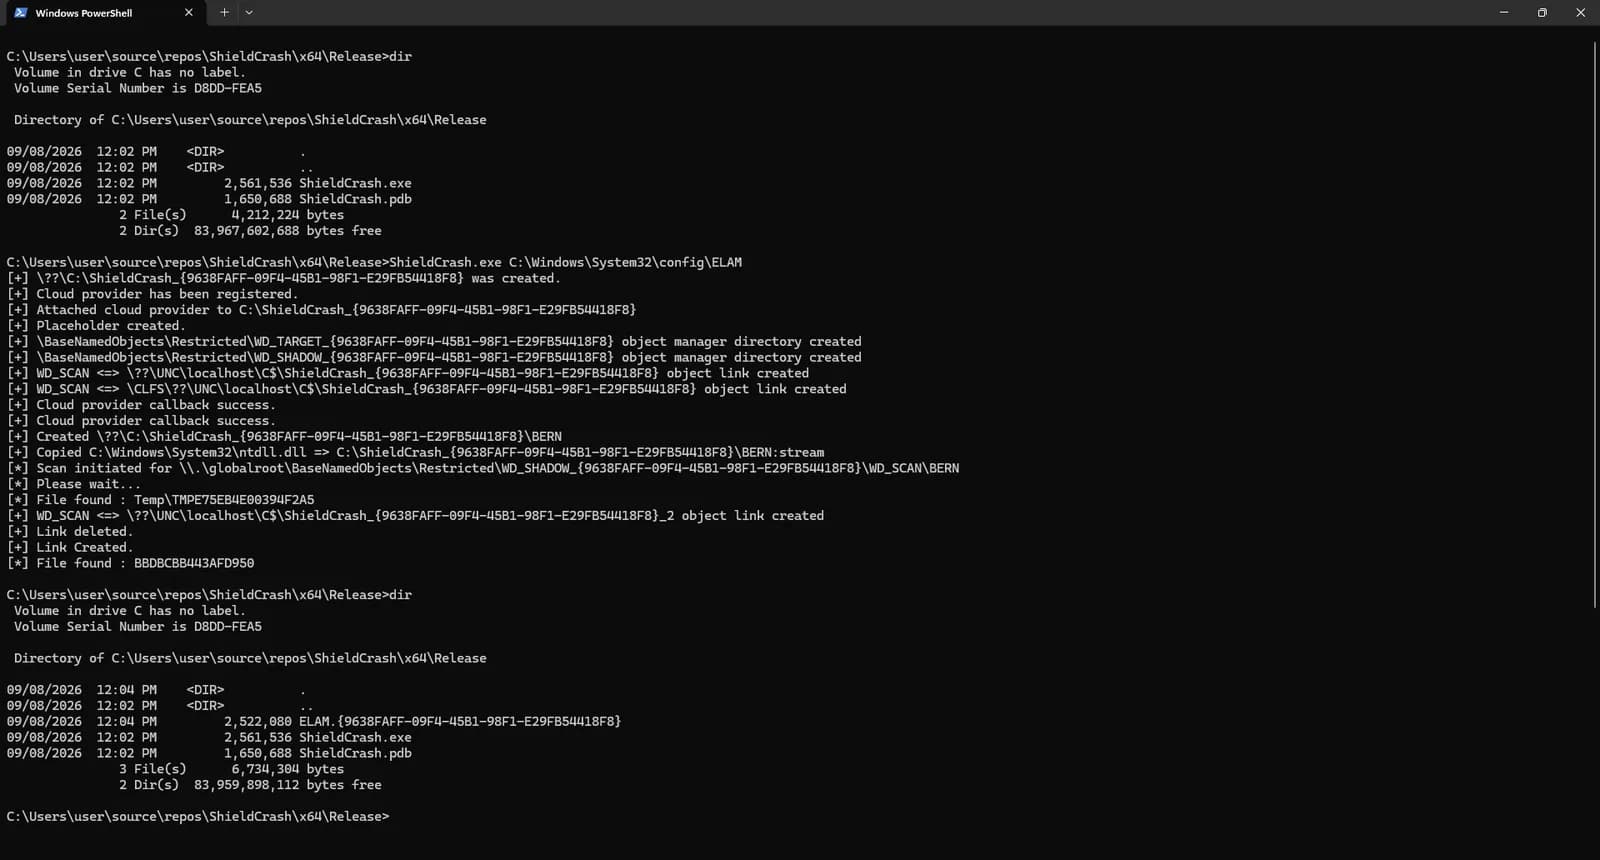
Nightmare Eclipse-ის თქმით, ShieldCrash PoC-ექსპლოიტი თავდამსხმელებს საშუალებას აძლევს მიიღონ SYSTEM პრივილეგიები სრულად განახლებულ Windows 10, Windows 11 და Windows Server სისტემებში, თუმცა კომპრომეტირებულ სისტემებში ჩაწერის უფლებებს არ ანიჭებს.
„Microsoft-მა ვერ შეძლო ShieldBreak მოწყვლადობის (CVE-2026-69414) სათანადოდ აღმოფხვრა: გარკვეულ პირობებში კვლავ შესაძლებელია იმავე პრობლემის გამოწვევა, რაც ShieldBreak-ისთვის იყო დამახასიათებელი. მიუხედავად იმისა, რომ კომპანიამ რიგი შესწორებები შეიტანა მოწყვლადობის ხელახალი ექსპლუატაციის თავიდან ასაცილებლად, მათ გამორჩათ ერთი ნიუანსი, რაც ამ ხარვეზით სარგებლობის საშუალებას მაინც იძლევა“, — განაცხადა მკვლევარმა.
მისი თქმით, PoC აჩვენებს 2026 წლის სექტემბრის განახლებების მქონე სისტემებში SYSTEM უფლებებით ფაილების ნებისმიერი წაკითხვის შესაძლებლობას; მოწყვლადობა ეხება Windows-ის ყველა მხარდაჭერილ ვერსიას. Nightmare Eclipse-მა მომავალში შესაძლოა ექსპლოიტი გადაამუშაოს სრულფასოვან ვერსიად SYSTEM უფლებების მოსაპოვებლად.
აღსანიშნავია, რომ აპრილიდან მოყოლებული, ამ ანონიმურმა მკვლევარმა გაასაჯაროვა ნულოვანი დღის მოწყვლადობების მთელი რიგი, მათ შორის ShieldBreak, LegacyHive, RoguePlanet, BlueHammer, RedSun, YellowKey, GreenPlasma, MiniPlasma და UnDefend, რომლებიც ეხება Microsoft Defender-ს, BitLocker-სა და Windows-ის სხვა კომპონენტებს. საპასუხოდ, კომპანიამ გაავრცელა გაფრთხილება იმის შესახებ, რომ ითანამშრომლებს სამართალდამცავ ორგანოებთან, თუ მკვლევრები ჩაიდენენ „ბოროტგანზრახულ ქმედებებს, რომლებიც რეალურ ზიანს აყენებს კლიენტებს“. Nightmare Eclipse ამტკიცებს, რომ Microsoft-მა წაშალა მის მიერ მანამდე განთავსებული საცავები GitHub-სა და GitLab-ზე.
მიუხედავად იმისა, რომ Microsoft-მა გამოასწორა მოწყვლადობები ShieldBreak, RoguePlanet, YellowKey, GreenPlasma და MiniPlasma, დანარჩენი ხარვეზებისთვის ოფიციალური შესწორებები ჯერ არ გამოსულა.
როდესაც კომპანიამ გამოასწორა RoguePlanet მოწყვლადობა, Nightmare Eclipse-მა აღმოაჩინა 8 ბაიტიანი მონაცემთა გაჟონვა, რაც, როგორც ჩანს, გამოწვეული იყო ახალი ცვლილებებით, რომლებიც Microsoft-მა „მრავალდონიანი თავდაცვის“ (defense-in-depth) სტრატეგიის ფარგლებში დანერგა. თუმცა, მისი თქმით, უფრო სერიოზულ პრობლემას სხვა დეფექტი წარმოადგენდა: მის გამო Defender-ის განახლებულ კომპონენტს შეუძლია თითქმის მთელი ხელმისაწვდომი დისკის სივრცე დაიკავოს. ჩვეულებრივ, Microsoft Defender ზღუდავს სკანირებული და კარანტინში მოთავსებული ფაილების ზომას, რათა თავიდან აიცილოს დისკის მეხსიერების გადაჭარბებული გამოყენება. Nightmare Eclipse ამტკიცებს, რომ ეს შეზღუდვები არ ვრცელდება Zone.Identifier ნიშნის მქონე ქეშირებულ ალტერნატიულ მონაცემთა ნაკადებზე (ADS). ეს თეორიულად იძლევა საშუალებას, Defender-ს დისკზე ADS-ის უზარმაზარი ქეში ჩააწერინოს.