Cloudflare საჯარო სასერტიფიკაციო ცენტრი გახდება
2 წთ 1.2K კომპანია Cloudflare-მა განაცხადა , რომ საჯარო სასერტიფიკაციო ცენტრი (Certificate Authority) გახდება და ვებსაიტებისთვის უფასო TLS-სერტიფიკატების დამოუკიდებლად გაცემას დაიწყებს. ჯერ კიდევ 12 წლის წინ კომპანიამ წამოიწყო ინიციატივა Universal SSL, რომლის ფარგლებშიც ტრაფიკის დაშიფვრა მილიონობით…
კომპანია Cloudflare-მა განაცხადა, რომ საჯარო სასერტიფიკაციო ცენტრი (Certificate Authority) გახდება და ვებსაიტებისთვის უფასო TLS-სერტიფიკატების დამოუკიდებლად გაცემას დაიწყებს.
ჯერ კიდევ 12 წლის წინ კომპანიამ წამოიწყო ინიციატივა Universal SSL, რომლის ფარგლებშიც ტრაფიკის დაშიფვრა მილიონობით რესურსისთვის საყოველთაოდ ხელმისაწვდომი და უფასო გახადა. ამასთან, Cloudflare-ს საკუთარი სახელით სერტიფიკატები არასდროს დაუგენერირებია. ახლა კი ის დამოუკიდებელი ემიტენტი გახდომას გეგმავს.
Cloudflare-მა შეიტანა განაცხადები საკუთარი ძირეული (root) გასაღებების Chrome-ის, Apple-ის, Microsoft-ისა და Mozilla-ს ოფიციალურ ნდობის პროგრამებში ჩასართავად. გარდა ამისა, კომპანიამ GlobalSign-ისგან აღიარებული ძირეული სერტიფიკატის შეძენის შესახებ შეთანხმება გააფორმა, რომელსაც გლობალური ეკოსისტემა ჯერ კიდევ 2012 წლიდან უჭერს მხარს.
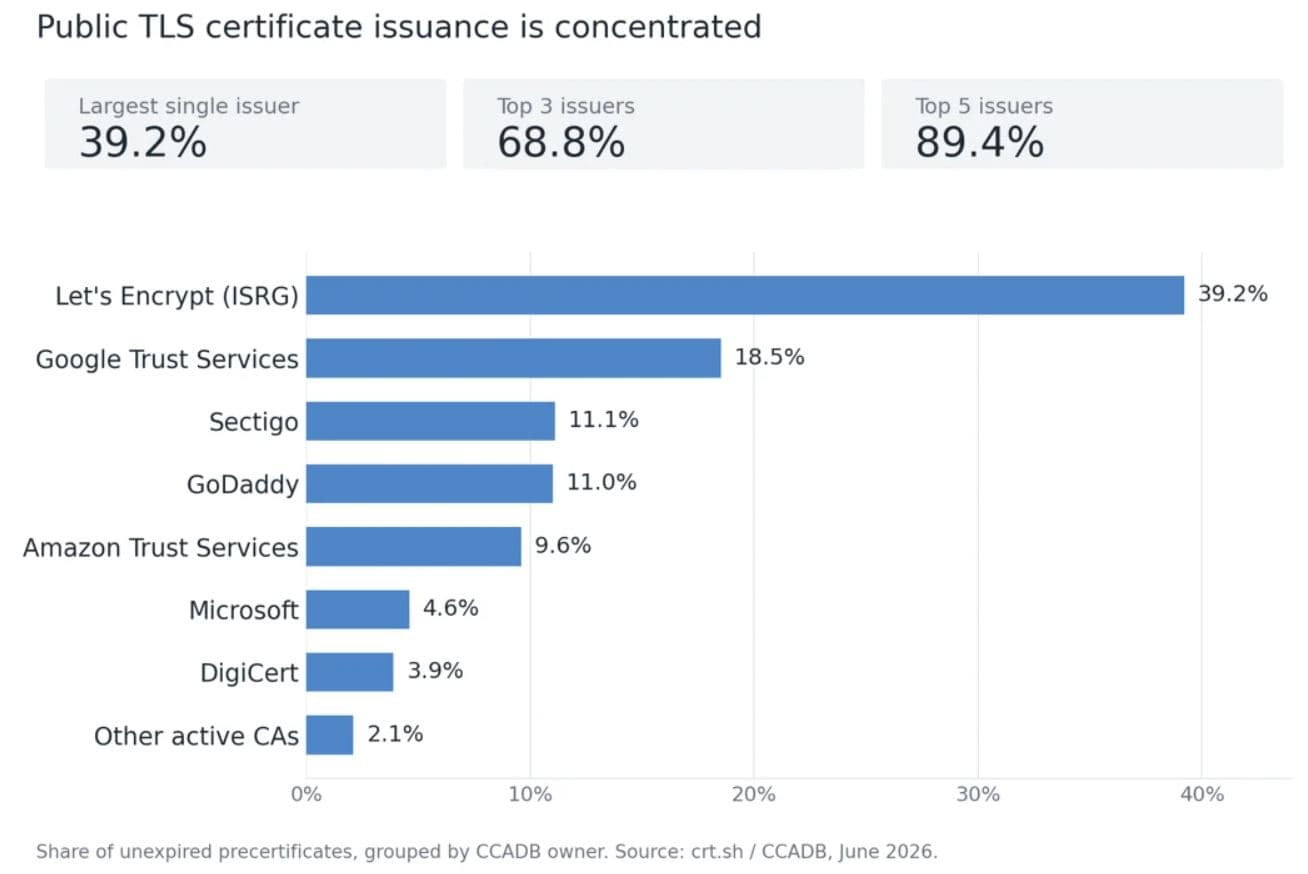
როგორც კომპანიაში აღნიშნეს, თანამედროვე დაშიფრული ვები ემიტენტების მაღალი კონცენტრაციის გამო სისტემური რისკების წინაშე დგას. ავტომატიზებული გაცემის ძირითად ნაწილზე პასუხისმგებელია არაკომერციული სერვისი Let's Encrypt, რომელიც დღე-ღამეში დაახლოებით 10 მლნ სერტიფიკატს გასცემს და ბაზრის თითქმის 40%-ს იკავებს.
სერტიფიკატების მართვა და გაცემა დაეფუძნება ღია ACME პროტოკოლს, ACME Renewal Information (RFC 9773) სტანდარტის მხარდაჭერის სავალდებულო მოთხოვნით. ეს სქემა სერვერებს საშუალებას მისცემს წინასწარ შეიტყონ განახლების ფანჯრების შესახებ და შეუფერხებლად განაახლონ გასაღებები შეფერხების რისკის გარეშე.
„ჩვენ უზრუნველვყოფთ სერტიფიკატების გამცემი სისტემებისა და საოპერაციო პროცესების გამჭვირვალობას: გამოვაქვეყნებთ სერტიფიკატების ხელმოწერის პროგრამული უზრუნველყოფის რეპროდუცირებად ანაწყობებს, დავადასტურებთ აპარატურული უსაფრთხოების მოდულების (HSM) მახასიათებლებს, რომლებიც ჩვენს გასაღებებს ინახავს, და ასევე ვაწარმოებთ სისტემის მუშაობისა და ინციდენტების საჯარო მონიტორინგის პანელს. აუდიტი სისტემის მდგომარეობას მხოლოდ კონკრეტულ მომენტში აფიქსირებს და მხოლოდ შემოწმების გავლის ფაქტს ადასტურებს, მაგრამ არ აჩვენებს, როგორ მუშაობს სასერტიფიკაციო ცენტრი ჩვეულებრივ სამუშაო დღეს. ჩვენ გვინდა, რომ ძირეული სერტიფიკატების ნდობის პროგრამების (root programs) მონაწილეებს, მკვლევრებსა და საიტების რიგით მფლობელებს შეეძლოთ თვალი ადევნონ თანამედროვე სასერტიფიკაციო ცენტრის რეალურ მუშაობას აუდიტებს შორის პერიოდშიც“, — აღნიშნეს კომპანიაში.
2027 წლის პირველ კვარტალში Cloudflare გეგმავს პოსტკვანტური Merkle Tree Certificates (MTC) სერტიფიკატების გაცემის დაწყებას, რომლებიც მდგრადია კვანტურ კომპიუტერებზე გამოთვლების მიმართ.
ამ ეტაპზე სერვისი შეთანხმების პროცესს გადის ძირითად ძირეულ ნდობის პროგრამებში.
ჯერ კიდევ 2025 წელს CA/Browser Forum-ის მონაწილეებმა მხარი დაუჭირეს მომდევნო ოთხი წლის განმავლობაში SSL/TLS სერტიფიკატების მოქმედების ვადის მნიშვნელოვან შემცირებას. 2029 წელს ის დღევანდელი 398 დღის ნაცვლად სულ რაღაც 47 დღე იქნება.