Windows Defender-ის ახალი zero-day Microsoft-ის ანტივირუსის განახლებებს ბლოკავს
შაბათ-კვირას უსაფრთხოების მკვლევარმა აბდელჰამიდ ნასერიმ (Abdelhamid Naceri, ასევე ცნობილი როგორც Nightmare Eclipse) გამოაქვეყნა Microsoft Defender-ის კიდევ ერთი ნულოვანი დღის (zero-day) ექსპლოიტი, რომელიც ანტივირუსის განახლებებს ბლოკავს. ნასერიმ მას BigDiskBuster უწოდა და განაცხადა, რომ ის ჰგავს…
შაბათ-კვირას უსაფრთხოების მკვლევარმა აბდელჰამიდ ნასერიმ (Abdelhamid Naceri, ასევე ცნობილი როგორც Nightmare Eclipse) გამოაქვეყნა Microsoft Defender-ის კიდევ ერთი ნულოვანი დღის (zero-day) ექსპლოიტი, რომელიც ანტივირუსის განახლებებს ბლოკავს.
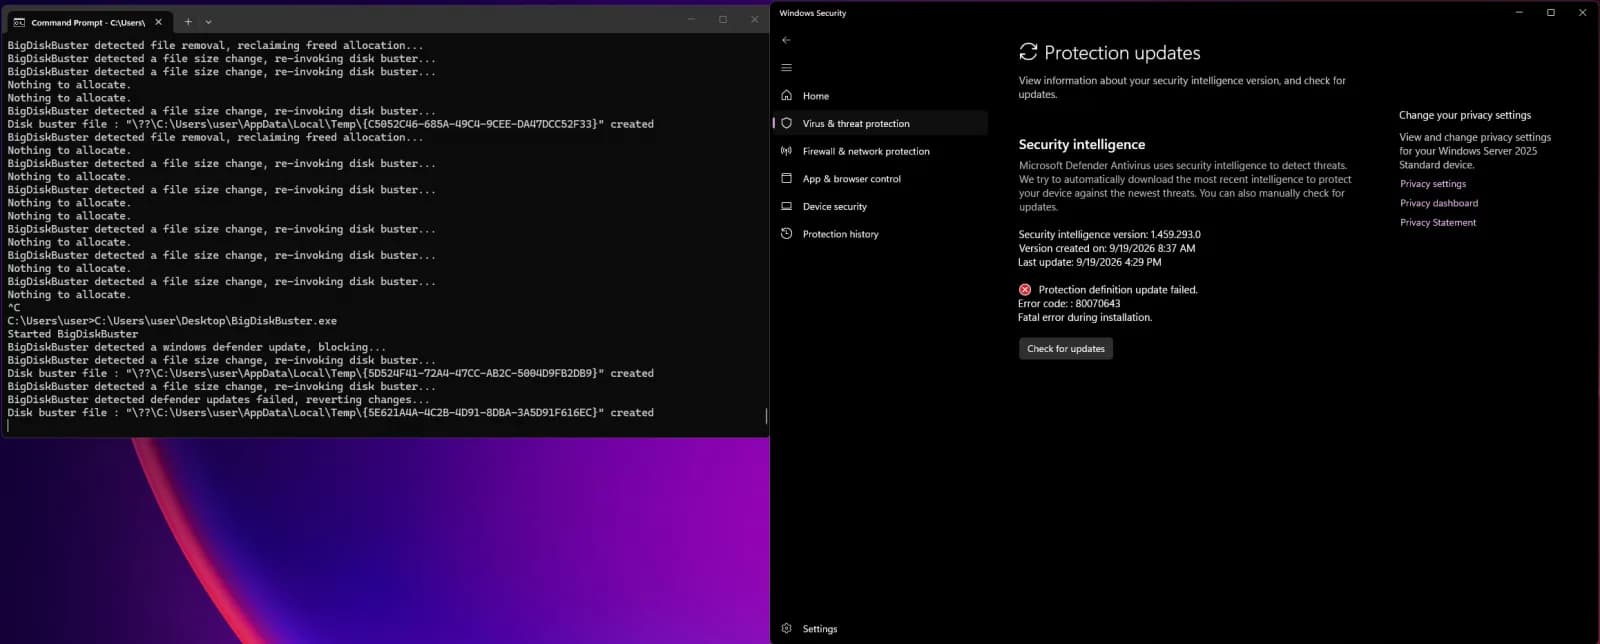
ნასერიმ მას BigDiskBuster უწოდა და განაცხადა, რომ ის ჰგავს Defender-ის სხვა zero-day-ს, სახელწოდებით UnDefend, რომელიც მან აპრილში გამოუშვა და რომელიც სტანდარტულ მომხმარებლებს დეფინიციების განახლებების დაბლოკვის საშუალებას აძლევდა.
უსაფრთხოების მკვლევარმა დასძინა, რომ BigDiskBuster Windows-ის ყველა მხარდაჭერილ ვერსიაზე მუშაობს და Defender-ის განახლებების დასაბლოკად ფონურ რეჟიმში უნდა იყოს გაშვებული.
„სასაცილო ხელსაწყო შევქმენი, defender-ს განახლებას სრულად უზღუდავს, ასე რომ, თუ ინსტრუმენტი ფონურ რეჟიმში მუშაობს, თქვენს მიმდინარე ვერსიაზე რჩებით“, — განაცხადა მან.
„ეს კონცეფციის დადასტურება (PoC) UnDefend-ის მსგავსია, ის windows defender-ს პლატფორმის/ხელმოწერების განახლებების შესრულებაში უშლის ხელს. როგორც ჩანს, windows-ის ყველა მხარდაჭერილ ვერსიაზე მუშაობს, თუმცა PoC-ს მცირე ხარვეზები აქვს და გადაწერას საჭიროებს, მაგრამ არსს მიხვდებით.“
2026 წლის აპრილიდან მოყოლებული, Microsoft-თან მიმდინარე დავის ფარგლებში, რომელიც 2025 წლის მარტში მის სავარაუდო უსამართლო გათავისუფლებას უკავშირდება, ნასერიმ თითქმის ათეული zero-day ექსპლოიტი გამოაქვეყნა.
ორი კვირის წინ მან გამოუშვა Defender-ის კიდევ ერთი zero-day ექსპლოიტი, რომელიც SYSTEM-ის დონის წვდომას იძლევა (ცნობილი როგორც „ShieldCrash“), ზუსტად მას შემდეგ, რაც Microsoft-მა მიმდინარე თვის Patch Tuesday-ის უსაფრთხოების განახლებები გამოაქვეყნა.
ნასერის თქმით, ShieldCrash უვლის Defender-ის პრივილეგიების ესკალაციის სხვა ხარვეზს, ShieldBreak-ს, რომელიც ერთი კვირით ადრე იყო შესწორებული, ეს უკანასკნელი კი თავის მხრივ უვლიდა RoguePlanet-ს — Defender-ის კიდევ ერთ ხარვეზს, რომელიც მკვლევარმა ივნისში გაასაჯაროვა და Microsoft-მა ივლისში გამოასწორა.
ნასერის მიერ წელს გამოქვეყნებული zero-day ექსპლოიტები ასევე მოიცავს LegacyHive-ს, BlueHammer-ს, RedSun-ს, YellowKey-ს, GreenPlasma-ს, MiniPlasma-სა და UnDefend-ს, რომლებიც მიმართულია Microsoft Defender-ის, BitLocker-ისა და Windows-ის სხვა კომპონენტების წინააღმდეგ.
Microsoft-მა თავდაპირველად უპასუხა სამართლებრივი ზომების მიღების გაფრთხილებით ნებისმიერის მიმართ, ვინც ჩართული იყო „მავნე საქმიანობაში, რომელიც რეალურ ზიანს აყენებს“ კომპანიის მომხმარებლებს, რამაც კიბერუსაფრთხოების საზოგადოების ბევრ წარმომადგენელს აფიქრებინა, რომ Microsoft მკვლევარს პირდაპირ ემუქრებოდა.
მართალია, Microsoft-მა გამოასწორა ნასერის მიერ გამჟღავნებული უსაფრთხოების ზოგიერთი ხარვეზი (როგორიცაა ShieldBreak, RoguePlanet, YellowKey, GreenPlasma და MiniPlasma), უსაფრთხოების სხვა პრობლემებს ოფიციალური შესწორება ჯერ კიდევ არ გააჩნია.
Microsoft-ის წარმომადგენელი კომენტარისთვის დაუყოვნებლივ ხელმისაწვდომი არ იყო, როდესაც BleepingComputer კომპანიას BigDiskBuster-ის მომსახურებაზე უარის (DoS) zero-day-სთან დაკავშირებით დაუკავშირდა.