Red Hat Enterprise Linux 10.3-ის რელიზი
2026 წლის 11 ნოემბერს კომპანია Red Hat-მა წარადგინა დისტრიბუტივის მესამე მინორული განახლება — Red Hat Enterprise Linux 10.3 (RHEL 10.3), კოდური სახელით Coughlan და Linux 6.12 LTS ბირთვზე დაფუძნებული. Red Hat Enterprise Linux 9-ის გამოშვება შედგა 2022 წლის მაისში. RHEL 10-ის რელიზი 2025 წლის მაისში…
2026 წლის 11 ნოემბერს კომპანია Red Hat-მა წარადგინა დისტრიბუტივის მესამე მინორული განახლება — Red Hat Enterprise Linux 10.3 (RHEL 10.3), კოდური სახელით Coughlan და Linux 6.12 LTS ბირთვზე დაფუძნებული. Red Hat Enterprise Linux 9-ის გამოშვება შედგა 2022 წლის მაისში. RHEL 10-ის რელიზი 2025 წლის მაისში გამოვიდა. RHEL 10.2-ის ანაწყობი გამოვიდა 2026 წლის მაისში.
RHEL 10-ის საინსტალაციო იმიჯები მომზადებულია Red Hat Customer Portal-ის რეგისტრირებული მომხმარებლებისთვის (ფუნქციონალის შესაფასებლად შესაძლებელია CentOS Stream 10-ის საჯაროდ ხელმისაწვდომი iso-იმიჯების, ასევე დეველოპერებისთვის განკუთვნილი RHEL-ის უფასო ბილდების გამოყენება). გამოშვება ფორმირებულია x86_64, s390x (IBM System z), ppc64le (POWER9), Aarch64 (ARM64) და RISC-V (preview) არქიტექტურებისთვის.
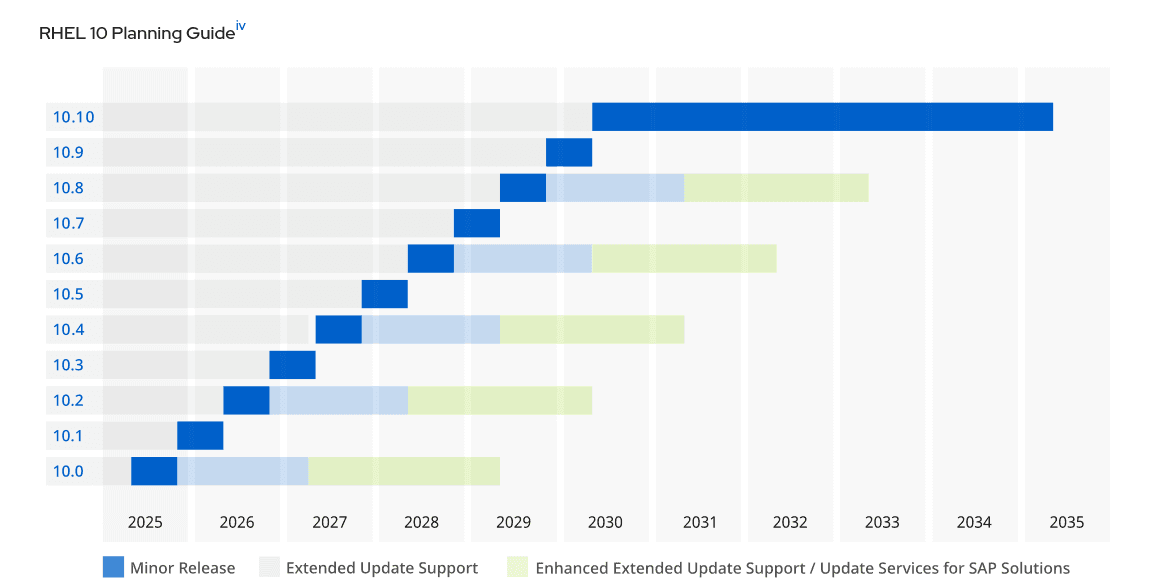
RHEL 10-ის განშტოების საფუძვლად გამოყენებულია CentOS Stream 10 პროექტის პაკეტური ბაზა, რომელიც პოზიციონირებს როგორც RHEL-ის upstream, რაც გარეშე მონაწილეებს აძლევს საშუალებას, გააკონტროლონ RHEL-ისთვის პაკეტების მომზადება, შესთავაზონ საკუთარი ცვლილებები და გავლენა მოახდინონ მიღებულ გადაწყვეტილებებზე. დისტრიბუტივის 13-წლიანი მხარდაჭერის ციკლის შესაბამისად, RHEL 10-ის მხარდაჭერა გაგრძელდება 2035 წლამდე + 3 წელი გაფართოებული ფასიანი მხარდაჭერა. RHEL 9-ის განახლებები გაგრძელდება 2032 წლის მაისის ბოლომდე, ხოლო RHEL 8-ის — 2029 წლამდე.
RHEL 10-ის პაკეტები არ არის განთავსებული git.centos.org-ის საჯარო რეპოზიტორიაში და კომპანიის კლიენტებს მხოლოდ საიტის დახურული განყოფილების მეშვეობით მიეწოდება, სადაც მოქმედებს სამომხმარებლო შეთანხმება (EULA), რომელიც კრძალავს მონაცემთა რედისტრიბუციას, რაც ამ პაკეტების წარმოებული დისტრიბუტივების შესაქმნელად გამოყენებას გამორიცხავს. RHEL-ის საწყისი კოდები რჩება ხელმისაწვდომი CentOS Stream-ის რეპოზიტორიაში, თუმცა ის სრულად არ არის სინქრონიზებული RHEL-თან და მასში პაკეტების ვერსიები ყოველთვის არ ემთხვევა RHEL-ის პაკეტებს. Rocky Linux, Oracle და SUSE პროექტ OpenELA-ს ფარგლებში აღადგენენ RHEL-ის რელიზების rpm-პაკეტების საწყის კოდებს.
ძირითადი ცვლილებები და გაუმჯობესებები RHEL 10.3-ში:
- გამოსწორებულია ადრე ნაპოვნი შეცდომები და ხარვეზები RHEL 10.2-ში;
- Linux 6.12 ბირთვი, შევსებული Red Hat-ის პატჩებითა და ბირთვის უფრო ახალი ვერსიებიდან გადმოტანილი გაუმჯობესებებით (backported improvements). ბირთვში შესულ ცვლილებათა შორისაა Integrity Measurement Architecture-ის (მთლიანობის გაზომვის არქიტექტურა) მექანიზმების გაძლიერება: ახლა იმ ფაილურ სისტემებზეც კი, რომლებიც ადრე შემოწმებიდან იყო გამორიცხული, შემსრულებადი ფაილები ვეღარ შეძლებენ მთლიანობის კონტროლისთვის გვერდის ავლას მათი შეცვლის შემთხვევაში;
- Kernel Samepage Merging (KSM) მექანიზმს დაემატა მხოლოდ ნულებით შევსებული მეხსიერების გვერდების დედუპლიკაციის ოფცია; ეს საშუალებას იძლევა, შემცირდეს სკანირების დატვირთვა ვირტუალიზაციის გარემოში. გარდა ამისა, რეალური დროის სისტემების ანალიზის ინფრასტრუქტურა (Real-Time Linux Analysis) ახლა უკვე მხარს უჭერს eBPF-ის მომხმარებლის პროგრამების შესრულებას;
- „დაბეჭდილი“ იმიჯების (sealed images) სრულფასოვანი რელიზი RHEL-ის იმიჯების რეჟიმში (RHEL image mode) მუშაობისთვის. ისინი უზრუნველყოფენ მთლიანობის კრიპტოგრაფიულ შემოწმებას ჩატვირთვის ყველა ეტაპზე: firmware-იდან და ჩამტვირთავიდან დაწყებული, ბირთვითა და ძირეული (root) ფაილური სისტემით დამთავრებული. „მხოლოდ კითხვის“ (read-only) რეჟიმში მომუშავე ძირეულ ფაილურ სისტემასთან კომბინაციაში, ეს სისტემას საშუალებას აძლევს უარყოს ნებისმიერი არაავტორიზებული ცვლილება, რითაც ხელს უშლის პოტენციურად კომპრომეტირებული შიგთავსის შესრულებას;
- MCP (Model Context Protocol) სერვერი RHEL-ისთვის წინასწარი გაცნობის (Developer Preview) ეტაპიდან საჯაროდ ხელმისაწვდომი პროდუქტის სტატუსში გადავიდა. ის ვრცელდება RPM-პაკეტის სახით RHEL-ის გაფართოებების რეპოზიტორიის მეშვეობით და AI-ასისტენტებს აძლევს წვდომას სისტემურ ინფორმაციაზე დიაგნოსტიკისა და პრობლემების აღმოფხვრის მიზნით;
- MCP სერვერს ახლა უკვე შეუძლია Performance Co-Pilot-ის (PCP) ისტორიული მეტრიკების გამოთხოვა SSH პროტოკოლით, რაც ადმინისტრატორებს წარსულში მომხდარი წარმადობის პრობლემების ანალიზისა და სხვადასხვა სისტემური მოვლენების შედარების საშუალებას აძლევს. Red Hat-მა ასევე უზრუნველყო ინტეგრაცია ღია კოდის მქონე CLI-აგენტთან — Goose, რომელსაც შეუძლია შეასრულოს სადიაგნოსტიკო ბრძანებები, მოახდინოს ადმინისტრაციული ამოცანების ავტომატიზაცია და დაეხმაროს გაუმართაობების ძიებაში;
- RHEL-ის ბრძანებათა სტრიქონის დამხმარე ახლა უკვე მხარს უჭერს დამკვეთის საკუთარ სიმძლავრეებზე განთავსებული ხელოვნური ინტელექტის მოდელების გამოყენებას (OpenShift AI-ის მეშვეობით). ეს ფუნქციონალი ჯერჯერობით რჩება წინასწარი გაცნობის (Developer Preview) სტატუსში. დეველოპერებისთვის ხელმისაწვდომი გახდა ინსტრუმენტების ნაკრები GCC Toolset 16, რომელიც მოიცავს GCC 16.2.1-სა და GNU Binutils 2.46-ს. კომპილატორში ნაგულისხმევი C++ სტანდარტი C++17-დან C++20-მდე შეიცვალა, დაემატა C++26 სტანდარტის ახალი შესაძლებლობების მხარდაჭერა, ასევე დაინერგა ოპტიმიზაციები AMD Zen 6-ისა და Intel-ის უფრო ახალი მოდელების პროცესორებისთვის. ინსტრუმენტების ეს ნაკრები ვრცელდება ცალკე, AppStream რეპოზიტორიის მეშვეობით და მისი გამოყენება შესაძლებელია სისტემის ნაგულისხმევ კომპილატორთან პარალელურად;
- დეველოპერებისთვის განკუთვნილ სხვა განახლებებს შორისაა: LLVM 22, Go 1.27, Rust 1.97, .NET 11, Node.js 26 LTS და PHP 8.4. გამმართველი GNU Debugger (GDB) განახლდა 17.2 ვერსიამდე: მასში გაუმჯობესებულია მართვის ნაკადის დაცვის (control-flow protection) აპარატურული მექანიზმების, RISC-V არქიტექტურის გამართვისა და Debugger Adapter Protocol პროტოკოლის მხარდაჭერა;
- მონაცემთა ბაზებთან დაკავშირებული ამოცანებისთვის წარმოდგენილია Valkey 8.1 ვერსია. ამ გამოშვებაში გაზრდილია მეხსიერების გამოყენების ეფექტურობა, გაუმჯობესებულია კავშირების დაშიფვრის მექანიზმები, რეპლიკაციის წარმადობა და ხარვეზების შემდეგ კლასტერის აღდგენის პროცესები. გარდა ამისა, დაემატა ოპციონალური მოდული valkey-rdma, რომელიც უზრუნველყოფს მეხსიერებასთან პირდაპირი წვდომის ტექნოლოგიის (RDMA) მხარდაჭერას იმ სამუშაო დატვირთვებისთვის, რომლებიც მონაცემებთან მუშაობისას მაღალ გამტარუნარიანობას მოითხოვს;
- გაუმჯობესდა მონიტორინგის ხელსაწყოებიც: Performance Co-Pilot პლატფორმისთვის გამოჩნდა Grafana-ს ახალი პანელები, მათ შორის მზა გადაწყვეტა vLLM ინფერენს-სერვერებისთვის (inference servers). ეს საშუალებას იძლევა გაკონტროლდეს მოთხოვნების დაყოვნება, ტოკენების გენერირების სიჩქარე, რიგების აქტივობა და ქეშირების ეფექტურობა;
- გაძლიერდა უსაფრთხოების ზომები, მათ შორის პოსტ-კვანტური კრიპტოგრაფიის სფეროში: დაემატა ახალი ფუნქციები, რომლებიც ორგანიზაციებს CNSA 2.0 სტანდარტის მოთხოვნების შესასრულებლად მომზადებაში ეხმარება;
- Red Hat-მა დაადასტურა სისტემის „ადგილზე განახლების“ (in-place upgrade) შესაძლებლობა RHEL 9.9-დან RHEL 10.3-მდე Leapp ინსტრუმენტის მეშვეობით. ორგანიზაციებს, რომლებიც იყენებენ RHEL 8.10-ს, ასევე შეუძლიათ განახორციელონ განახლება RHEL 9.9-მდე იმავე მექანიზმის გამოყენებით.