Google-ის მკვლევარი და Microsoft-ის ყოფილი თანამშრომელი: Windows NT „Linux-ს ჩრდილავს“
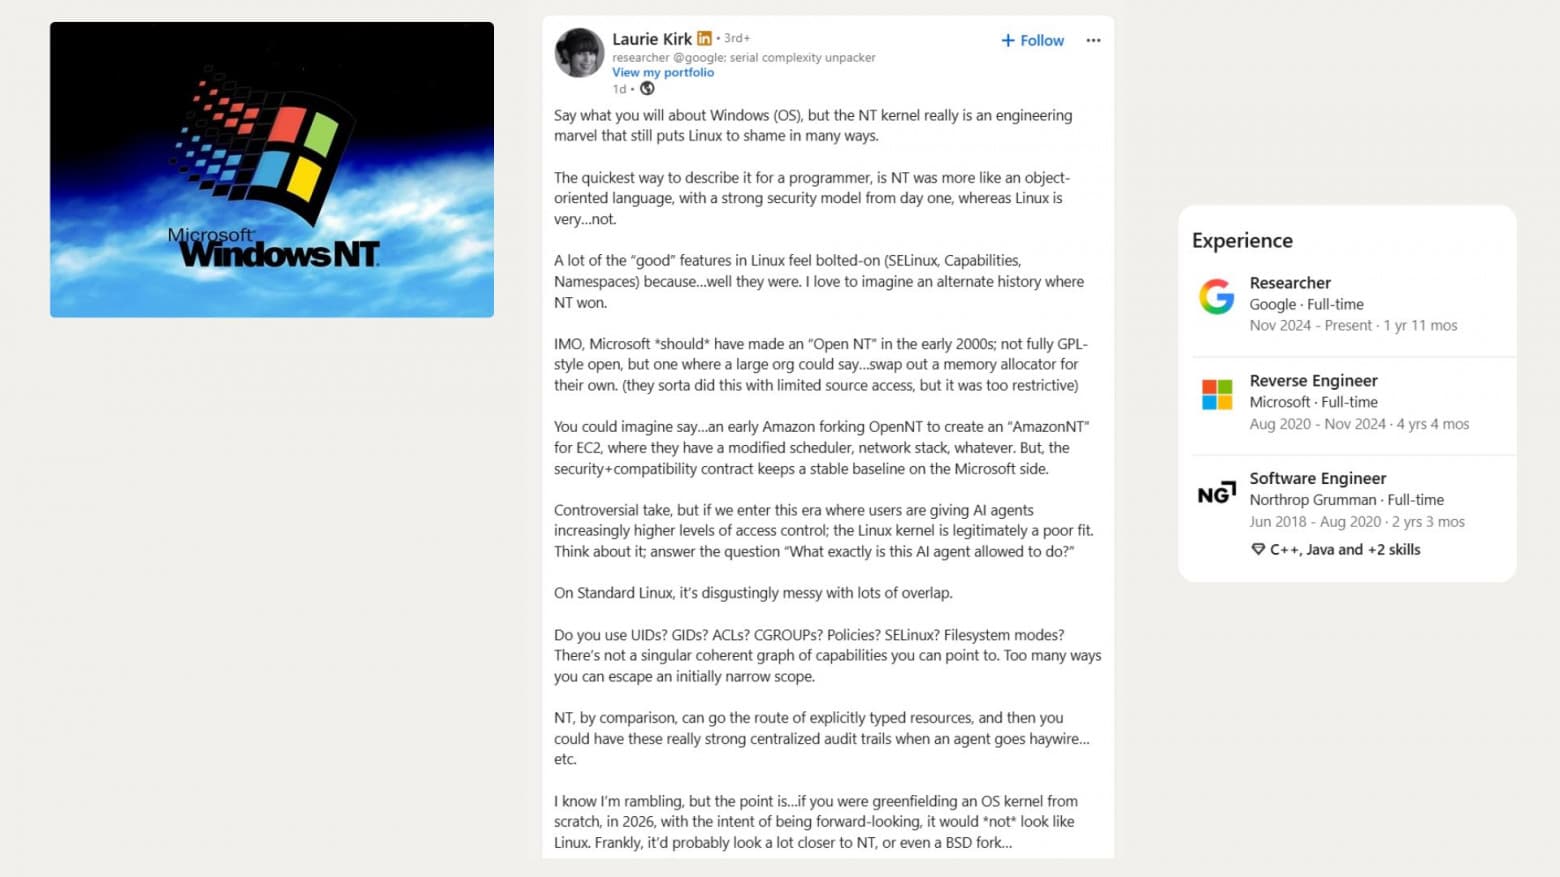
Google-ის მკვლევარმა ლორი კირკმა, რომელიც მანამდე ოთხი წლის განმავლობაში Microsoft-ში უკუინჟინერიის (reverse engineering) ინჟინრად მუშაობდა, კვლავ წამოჭრა ერთ-ერთი უძველესი დავა გამოთვლითი ტექნიკის სფეროში — რომელი ჯობია, Windows თუ Linux. მისი აზრით, ამ დაპირისპირებაში Linux აგებს. ლორი კირკმა,…
Google-ის მკვლევარმა ლორი კირკმა, რომელიც მანამდე ოთხი წლის განმავლობაში Microsoft-ში უკუინჟინერიის (reverse engineering) ინჟინრად მუშაობდა, კვლავ წამოჭრა ერთ-ერთი უძველესი დავა გამოთვლითი ტექნიკის სფეროში — რომელი ჯობია, Windows თუ Linux. მისი აზრით, ამ დაპირისპირებაში Linux აგებს.
ლორი კირკმა, რომელიც Google-ს 2024 წელს შეუერთდა, დაწერა, რომ „NT-ის ბირთვი ნამდვილად საინჟინრო შედევრია, რომელიც მრავალი თვალსაზრისით დღემდე შორს უკან იტოვებს Linux-ს“.
კირკი განსაკუთრებით Windows-ის არქიტექტურას აქებს — იმას, თუ როგორ მართავს NT რესურსებს და როგორ განსაზღვრავს მათზე წვდომის უფლებებს. საუბარი არ ეხება „Start“ მენიუს, Copilot-ს ან Windows-ში ჩაშენებულ რეკლამას. კირკი აზრს ავითარებს და 2026 წელს გადაჰყავს მზერა: ის სვამს კითხვას, გამოდგება თუ არა Linux ხელოვნური ინტელექტის აგენტებთან (AI agents) სამუშაოდ, რომელთა უფლებამოსილებებიც ყოველთვიურად იზრდება, და წარმოიდგენს ალტერნატიულ სცენარს, რომელშიც Microsoft გამოუშვებდა „Open NT-ს“ — ღია კოდის ვერსიას, რომლის ფორკირებასაც (fork) კომპანია Amazon შეძლებდა. კომენტარებში ინჟინრები მკვეთრი კრიტიკით გამოვიდნენ და განაცხადეს, რომ Linux-ის მოდულური სტრუქტურა შეგნებული გადაწყვეტილებაა, ხოლო ფორკების სიმრავლე Open NT-ის ნებისმიერ ვერსიას დაღუპავდა.
Windows NT-ის ბირთვი 1993 წლიდან წარმოადგენს საფუძველს Windows-ის ყველა ძირითადი გამოშვებისთვის, მათ შორის Windows 11-ისთვისაც. Microsoft-მა დეივ კატლერი 1988 წლის ოქტომბერში დაიქირავა, მას შემდეგ, რაც იგი კომპანია DEC-ში VMS-ის შექმნას ხელმძღვანელობდა. Microsoft-ის მონაცემებით, DEC-ის ყოფილი ინჟინრებისგან შემდგარმა მისმა მცირე გუნდმა ექვსი თვე დახარჯა სპეციფიკაციების შედგენაზე, სანამ კოდის წერას შეუდგებოდა; ძირითადი მიზნები იყო პორტაბელურობა, მრავალპროცესორიანი სისტემების მხარდაჭერა და C2 დონის უსაფრთხოების სერტიფიკაცია.
დეივ პლამერმა, Microsoft-ის ყოფილმა ინჟინერმა და „Task Manager-ის“ (ამოცანათა მმართველის) შემქმნელმა, აღნიშნა: „NT არ ყოფილა დეივ კატლერისთვის პირველი მსგავსი პროექტი, და ეს კარგად ჩანს იმაში, თუ რამდენად შორსმჭვრეტელი გამოდგა ეს სისტემა — და ასეთად რჩება დღემდე“. მან დასძინა: „RSX-11M-ისა და VMS-ის შემდეგ, Windows NT-ის შექმნა მისთვის ბირთვის ნულიდან შემუშავების უკვე მესამე გამოცდილება იყო“.
პროექტი დაიწყო როგორც NT OS/2 — ოპერაციული სისტემა, რომელიც თავდაპირველად დაიწერა Intel i860 პროცესორისთვის, შემდეგ კი პორტირდა MIPS არქიტექტურაზე. მას შემდეგ, რაც Windows 3.1 სულ რაღაც ექვს თვეში 16 მილიონიანი ტირაჟით გაიყიდა, Microsoft-მა განვითარების ძირითადი ვექტორი OS/2-დან Win32-ზე გადაიტანა.
რაც შეეხება Windows 11-ს, სიტუაცია ყველაზე კარგად ფრანკო მინუჩიმ, Nokia-ს SoC-ის შემუშავების ინჟინერმა აღწერა: „Windows 11-ის პრობლემები უფრო მის გარსს (shell) ეხება, ვიდრე ბირთვს“. Windows 11-ის მისამართით კრიტიკის ძირითადი ტალღა დაკავშირებული იყო ხელოვნურ ინტელექტთან: „აგენტური“ OS-ის ფუნქციების დანერგვის უარყოფითი რეაქციიდან დაწყებული, Microsoft-ის განცხადებებით დამთავრებული იმის შესახებ, თუ რამდენად აფასებს კომპანია გამოცდილ მომხმარებლებს — იმ ფონზე, როდესაც AI-მიმართულების ხელმძღვანელს არ ესმოდა, თუ რატომ ვერ მოახდინა ხელოვნური ინტელექტის შესაძლებლობებმა შთაბეჭდილება აუდიტორიაზე.
Windows NT-ის არქიტექტურა ობიექტებზეა დაფუძნებული — სწორედ ამას გულისხმობს კირკი, როდესაც მას ობიექტზე ორიენტირებულს უწოდებს. მისი თქმით, NT „უფრო ჰგავდა ობიექტზე ორიენტირებულ ენას უსაფრთხოების საიმედო მოდელით, რომელიც თავიდანვე იყო ჩადებული, მაშინ როცა Linux სულაც არ არის ასეთი“.
რა თქმა უნდა, ტერმინი „ობიექტზე ორიენტირებული“ აქ ანალოგიად გამოიყენება. Microsoft-ში აღნიშნავენ, რომ Windows არ არის ობიექტზე ორიენტირებული კლასიკური გაგებით (როგორც C++-ში), და უპირატესობას ანიჭებენ ტერმინს „ობიექტზე ორიენტირებული არქიტექტურა“ (ან ობიექტებზე დაფუძნებული სისტემა).
NT-ში პროცესები, ნაკადები (threads), ფაილები, მოწყობილობები, რეესტრის გასაღებები, მიუტექსები (mutexes), დავალებები (jobs) და წვდომის მარკერები (tokens) — ეს ყველაფერი ობიექტებია (სულ 25-ზე მეტი ტიპი არსებობს). სპეციალური კომპონენტი — ობიექტების დისპეტჩერი (Object Manager) — პასუხისმგებელია მათ შექმნასა და განადგურებაზე, მართავს მათ სახელთა სივრცეს, აკონტროლებს, რომელი ობიექტებია მიბმული კონკრეტულ პროცესებზე და ამოწმებს წვდომის უფლებებს. სხვა კომპონენტებს შეუძლიათ ობიექტთან ურთიერთქმედება მხოლოდ მისი მფლობელის მიერ მოწოდებული ფუნქციების მეშვეობით; Microsoft-ის მტკიცებით, ეს საშუალებას იძლევა შეიცვალოს კომპონენტის შიდა რეალიზაცია ისე, რომ არ დაირღვეს დანარჩენი სისტემის მუშაობა.
დეველოპერებისთვის ეს ურთიერთქმედება დესკრიპტორების (handles) მეშვეობით ხდება. როდესაც აპლიკაცია ხსნის ფაილს, Windows აბრუნებს დესკრიპტორს და ინახავს მასთან დაკავშირებულ წვდომის უფლებებს; შემდგომში ყოველი მოთხოვნა მოწმდება ამ უფლებებთან შესაბამისობაზე. დესკრიპტორის (handle) დუბლირებისას ასლს შეიძლება ჩამოერთვას უფლებები, მაგრამ ახლის დამატება შეუძლებელია. Microsoft-ის დოკუმენტაციაში აღწერილი იყო მოდელი, რომელიც უმთავრესად ეფუძნებოდა კონკრეტულ ობიექტებზე მინიჭებულ უფლებებს, რასაც ემატებოდა საერთო-სისტემური პრივილეგიების მცირე ნაკრები.
სისტემაში შესვლისას Windows ქმნის წვდომის ტოკენს, რომელიც შეიცავს უსაფრთხოების იდენტიფიკატორს (SID), ინფორმაციას ჯგუფებისა და პრივილეგიების შესახებ; ამ ტოკენის ასლი გადაეცემა თითოეულ გაშვებულ პროცესს. ყოველ დასაცავ ობიექტს აქვს უსაფრთხოების დესკრიპტორი წვდომის კონტროლის სიებით (ACL), რომლებშიც მითითებულია, თუ რომელი უფლებებია დაშვებული ან აკრძალული კონკრეტული SID-ებისთვის. ობიექტზე წვდომის მოთხოვნისას, Windows ამოწმებს ტოკენს ACL-სიასთან და გასცემს დესკრიპტორს (handle) მინიჭებული უფლებების ნაკრებით.
დესკრიპტორი ასევე შეიცავს სისტემურ ACL-სიას, რომელიც მართავს აუდიტს, რაც ადმინისტრატორებს საშუალებას აძლევს აღრიცხონ როგორც ობიექტებზე წვდომის წარმატებული მცდელობები, ისე წვდომაზე უარის თქმის შემთხვევები.
საიმედო მოდელის არსებობა ჯერ კიდევ არ იძლევა მთელი ოპერაციული სისტემის უსაფრთხოების გარანტიას. NT 3.5 სისტემამ C2 დონის სერტიფიკატი 1995 წელს მიიღო, თუმცა მხოლოდ ქსელური კავშირების არმქონე ავტონომიური კომპიუტერის კონფიგურაციაში და მხოლოდ უსაფრთხოების ნაგულისხმევი პარამეტრების გამკაცრების შემდეგ. კენ კ.-მ, ინფრასტრუქტურის ინჟინერმა, რომელიც მანამდე Bloomberg-სა და Reuters-ში მუშაობდა, კირკს სთხოვა დაესახელებინა „კიდევ რომელიმე პროდუქტი, რომელიც ყოველთვიურ განახლებებს მოითხოვს, რათა ჰაკერული თავდასხმის მსხვერპლი არ გახდეს“. მისი თქმით, დრაივერები, ნაგულისხმევი პარამეტრები და თავსებადობის უზრუნველყოფაზე ათწლეულების განმავლობაში გაწეული მუშაობა Windows-ის უსაფრთხოებაზე არანაკლებ ახდენს გავლენას, ვიდრე თავად ბირთვი.
Linux-ის უსაფრთხოების მოდელი უფრო რთულია. „იყენებთ UID-ს? GID-ს? ACL-ს? Cgroups-ს? პოლიტიკებს? SELinux-ს? ფაილებზე წვდომის რეჟიმებს?“ — კითხულობს კირკი და ამტკიცებს, რომ აქ არ არსებობს „წვდომის უფლებების (capabilities) ერთიანი, მთლიანი გრაფი“. იგულისხმება, რომ თითოეული კომპონენტი თავის ამოცანას ასრულებს. UID და GID მომხმარებლებისა და ჯგუფების იდენტიფიცირებას ახდენს, ხოლო ფაილებზე წვდომის რეჟიმები და ACL თავად ფაილებს იცავს. შესაძლებლობების (capabilities) მექანიზმი ყოფს სუპერმომხმარებლის (root) უფლებამოსილებებს, რაც, მაგალითად, ვებ-სერვერს საშუალებას აძლევს მიებას 80-ე პორტს root-ის სრული უფლებების მიღების გარეშე. სახელთა სივრცეები (namespaces) პროცესს აძლევს მონტაჟის წერტილების, სხვა პროცესების ან ქსელის საკუთარ ხედვას (სწორედ ასე მუშაობს კონტეინერები); cgroups ზღუდავს პროცესორისა და მეხსიერების რესურსების გამოყენებას; ხოლო SELinux და Linux-ის უსაფრთხოების სხვა მოდულები (LSM) უზრუნველყოფენ დამატებითი პოლიტიკების დაცვას.
LSM-ის ბირთვის დოკუმენტაციაში ნათქვამია, რომ NSA-მ (ეროვნული უსაფრთხოების სააგენტო) SELinux 2001 წელს ცალკე პატჩის სახით წარადგინა. ლინუს ტორვალდსმა საპასუხოდ შესთავაზა უნივერსალური კარკასის (ფრეიმვორკის) შექმნა ჩაშენების წერტილებით (hooks), რომლებსაც უსაფრთხოების ნებისმიერი მოდელი დაუკავშირდებოდა; ეს მექანიზმი ბირთვის შემადგენლობაში 2003 წლის დეკემბერში შევიდა. დღესდღეობით ბირთვი გამოდის SELinux-ის, AppArmor-ის, Smack-ის, TOMOYO-ს, Landlock-ისა და სხვა სისტემების მხარდაჭერით.
კენ კ. ამტკიცებდა, რომ მოდულური დამატებების მოდელი Unix-ისა და Linux-ის გამაერთიანებელი ფილოსოფიაა, რაც ამ სისტემების „თვით არსს“ წარმოადგენს. კევინ ფოლკნერმა დასძინა, რომ SELinux-ის არჩევითი გამოყენება მაღალი წარმადობის გამოთვლების (HPC) სფეროს ზოგიერთ პროექტს საშუალებას აძლევს თავიდან აიცილოს ზედმეტი დანახარჯები, რაც მათთვის მიუღებელია.
ვერცერთი ბანაკი ვერ მოითხოვს იმას, რომ ერთპიროვნულად განსაზღვროს, თუ რა არის „სუფთა არქიტექტურა“. NT სისტემა აგებულია ერთიანი ობიექტური მოდელის გარშემო, მაშინ როდესაც Linux ვითარდებოდა Unix-ის საბაზისო არქიტექტურაზე მოდულური მექანიზმების დამატების გზით.
კირკი მიიჩნევს, რომ NT-ის არქიტექტურას შეუძლია წავიდეს „მკაფიოდ ტიპიზებული რესურსების“ გამოყენების გზით და უზრუნველყოს „საიმედო ცენტრალიზებული აუდიტის ჟურნალები იმ შემთხვევისთვის, თუ აგენტი კონტროლიდან გამოვა“.
Landlock-ის მექანიზმი Linux-ში, რომელიც ბირთვის 5.13 ვერსიაში გამოჩნდა, არაპრივილეგირებულ პროცესებსაც კი აძლევს საშუალებას, თავად შეიზღუდონ საკუთარი წვდომა ფაილურ სისტემასა და ქსელზე. წესები მემკვიდრეობით გადაეცემა შვილობილ პროცესებს და შეიძლება მხოლოდ გამკაცრდეს, ხოლო უარყოფილი მოთხოვნები ნაგულისხმევად ფიქსირდება აუდიტის ჟურნალში. Seccomp-თან, სახელთა სივრცეებთან (namespaces), cgroups-სა და LSM-თან (Linux-ის უსაფრთხოების მოდულებთან) კომბინაციაში ეს საშუალებას იძლევა ეფექტურად მოხდეს აგენტის იზოლირება. მართალია, Landlock-ის დოკუმენტაცია აღიარებს, რომ სახელთა სივრცეები „არ არის განკუთვნილი წვდომის კონტროლისთვის“, რაც ეხმიანება კირკის შენიშვნას.
ამრიგად, დავა იმაზე მიდის, გაამარტივებს თუ არა თავიდანვე აგენტებზე გათვლილი ოპერაციული სისტემა დაცვის ამ მექანიზმების მართვას; Microsoft სწორედ ასეთ გადაწყვეტაზე მუშაობს. Build 2026 კონფერენციაზე კომპანიამ დააანონსა ტექნოლოგია Microsoft Execution Containers (MXC): დეველოპერები აცხადებენ, თუ რომელ რესურსებზე ექნება აგენტს წვდომა, ხოლო Windows უზრუნველყოფს ამ შეზღუდვების დაცვას შესრულების დროს. MXC სესიების იზოლაცია გულისხმობს აგენტების გაშვებას საკუთარი ანგარიშების სახელით, რის წყალობითაც თითოეული მოქმედება შეიძლება ცალსახად დაუკავშირდეს კონკრეტულ აგენტს. Agent Workspace კომპონენტში Windows 11-ისთვის უკვე გამოიყენება წვდომის კონტროლის სიები (ACL), რათა აგენტის ანგარიშების უფლებები შეიზღუდოს მომხმარებლის უფლებამოსილების ფარგლებში.
Windows-ში აგენტები იღებენ საკუთარ უსაფრთხოების იდენტიფიკატორებს (SID), წვდომის ტოკენებს და ACL-სიებს — ანუ იყენებენ NT-ის ზუსტად იმ მოდელს, რომელსაც კირკი აქებს. რა თქმა უნდა, Microsoft-ის კურსს ოპერაციულ სისტემაში აგენტების დანერგვისკენ — დავალებათა პანელზე არსებული AI-ასისტენტიდან დაწყებული, პირად საქაღალდეებზე წვდომის მქონე ფონური აგენტით დამთავრებული — თან სდევდა გაფრთხილებები მავნე პროგრამულ უზრუნველყოფასთან დაკავშირებული რისკების შესახებ. ეს სიახლეები არ ნიშნავს, რომ Microsoft იზიარებს კირკის აზრს Linux-ის შესახებ, მაგრამ კომპანია ნამდვილად სვამს იმავე კითხვას.
კირკი თვლის, რომ 2000-იანი წლების დასაწყისში Microsoft-ს უნდა შეექმნა „Open NT“ — არა სრული GPL ლიცენზიის სულისკვეთებით, არამედ ისეთ ფორმატში, რომელიც მსხვილ ორგანიზაციას საშუალებას მისცემდა, მაგალითად, მეხსიერების სტანდარტული ალოკატორი საკუთარით ჩაენაცვლებინა. მაგალითად მას მოჰყავს ჰიპოთეტური სიტუაცია, როდესაც Amazon-ის ადრეული ვერსია EC2 სერვისისთვის ქმნის „AmazonNT-ს“ და სისტემას საკუთარი დამგეგმავით (scheduler) ან ქსელური სტეკით აღჭურვავს, მაშინ როცა Microsoft უზრუნველყოფს სტაბილურ საბაზისო პლატფორმას, რომელიც უსაფრთხოებასა და თავსებადობას იძლევა.
კირკი აღიარებს, რომ Microsoft-მა „ნაწილობრივ გააკეთა ეს“. პროგრამა Shared Source Initiative უზრუნველყოფდა Windows-ის საწყის კოდზე წვდომას დაახლოებით 1600 კორპორატიული კლიენტისთვის, უნივერსიტეტისა და სახელმწიფო სტრუქტურისთვის. 2001 წელს ავსტრიის შინაგან საქმეთა სამინისტრო გახდა პირველი ევროპული სახელმწიფო უწყება, რომელმაც Windows XP-ის საწყისი კოდი მიიღო. 2006 წელს Windows Research Kernel პროექტმა აკადემიურ წრეებს საშუალება მისცა შეეცვალათ NT-ის დამგეგმავი და მეხსიერების დისპეტჩერი, თუმცა მხოლოდ სასწავლო და კვლევითი მიზნებისთვის.
Shared Source პროგრამა კოდის შესწავლის საშუალებას იძლეოდა, მაგრამ Amazon-ს არ აძლევდა NT-ის კომერციული ფორკის გამოშვების შესაძლებლობას.
Linux-ის საზოგადოების მხრიდან Open NT-ის კონცეფციის წინააღმდეგ მთავარი არგუმენტი არის ფორკების შექმნასთან დაკავშირებული ხარჯები. დევიდ ეირლიმ, Linux-ის ბირთვის გამოცდილმა დეველოპერმა, რომელიც მის გრაფიკულ ქვესისტემაზეა პასუხისმგებელი, აღნიშნა: „ფორკებით საქმე ასე არ კეთდება. მათი შენახვა დროთა განმავლობაში ზედმეტად ძვირი ჯდება“.
კირკმა მაგალითად მოიყვანა Java, სადაც Corretto, GraalVM, Azul და OpenJ9 ერთიან სპეციფიკაციაზე არიან ორიენტირებულნი, მაგრამ განსხვავებულ ძრავებს იყენებენ. ეირლიმ შეედავა, რომ ამ პროექტებს ჰყავთ გადამხდელი კლიენტები, მაშინ როდესაც NT-ის შიდა ფორკი, რომელსაც შემოსავალი არ მოაქვს, მუდმივად დახურვის საფრთხის ქვეშ იქნებოდა. „ბევრი ქმნის Linux-ის ფორკებს, ინახავს მათ ერთი ან ხუთი წელი, შემდეგ კი ხვდება, რომ მაღალი ხარჯების გამო აუცილებელია ძირითად განშტოებასთან (upstream) მუშაობა“, — დასძინა მან.
Amazon-ს NT-ის დამგეგმავი რომ გადაეწერა, Microsoft-ის უსაფრთხოების ყოველი შესწორების ინტეგრირება და ხელახლა ტესტირება ყოველთვიურად მოუწევდა — იქამდე, სანამ ფორკზე მომუშავე გუნდი ბირთვის დეველოპერთა მეორე გუნდად არ გადაიქცეოდა. Linux-ის შემთხვევაში კომპანიები სასარგებლო ცვლილებებს აგზავნიან ძირითად განშტოებაში (upstream), სადაც მათ საზოგადოება უჭერს მხარს, ამიტომ არქიტექტურისა და შემუშავების მოდელის გამიჯვნა აქ შეუძლებელია.
კირკი მიიჩნევს, რომ NT-ის სტაბილური ინტერფეისის (კონტრაქტის) არსებობა ფორკების სიცოცხლისუნარიანობის შენარჩუნების საშუალებას მისცემდა. ეირლი კი ამტკიცებს, რომ განშტოებული ბირთვის მხარდაჭერა ძვირი ჯდება, მაშინაც კი, თუ საწყისი კოდი სრულიად ღიაა.
კენ ს.-მ, რომელსაც IT-სა და სისტემების საიმედოობის უზრუნველყოფის სფეროში მუშაობის მრავალწლიანი გამოცდილება აქვს, აღნიშნა, რომ VMS-ისთვის დამახასიათებელი თანმიმდევრულობა NT-ში მხოლოდ ნაწილობრივ გადავიდა. მან დასვა კითხვა, თუ როგორ უნდა მიიღწეს დეტერმინირებული წარმადობა NT-სგან (რომელიც არ წარმოადგენს რეალური დროის სისტემას) აპარატურაზე ზედმეტი დანახარჯების გარეშე, ხოლო საკუთარ სიტყვებს რეესტრის შესახებ უწოდა „პროფესიულ პლატფორმაზე გასახმოვანებლად შეუფერებელი“.
რიკარდო ბანფიმ, უფროსმა ინჟინერ-პროგრამისტმა, აღნიშნა, რომ NT 4.0-ში დრაივერები გადატანილი იქნა ბირთვის სივრცეში გრაფიკის სისწრაფის გაზრდის მიზნით. Microsoft-ის დოკუმენტაცია ადასტურებს, რომ NT 4.0-ში ფანჯრების მენეჯერი, GDI და გრაფიკული დრაივერები გადატანილ იქნა ბირთვში, რის გამოც გრაფიკული დრაივერის შეცდომას შეეძლო მთელი OS-ის კრახი გამოეწვია. მოგვიანებით Windows 2000-ში გამოჩნდა Windows-ის დრაივერების მოდელი (WDM), Plug and Play-ის მხარდაჭერა, ენერგომართვა, WMI და დავალებების ობიექტები (job objects), ხოლო ყოველ შემდგომ გამოშვებას სულ ახალი და ახალი კომპონენტები მოჰქონდა. NT-ის ბირთვი Windows 11-ში სულაც არ არის 1993 წლის ნიმუშის არქიტექტურა.
Linux-ის წარმატება ყველაზე წონადი არგუმენტია NT-ის განვითარების ჰიპოთეტური ალტერნატიული ისტორიის წინააღმდეგ. ამ ოპერაციულმა სისტემამ დაიპყრო სერვერებისა და ღრუბლოვანი ტექნოლოგიების ბაზარი, რადგან ნებისმიერს შეეძლო სისტემის მოდიფიცირება, მისი გაშვება იაფ აპარატურაზე და ცვლილებების უკან, დეველოპერებისთვის გაგზავნა; ამან ხელი შეუწყო კონტეინერიზაციის, დეველოპერთა ხელსაწყოებისა და Android პლატფორმის განვითარებას. დისკუსიის კომენტარებში დეველოპერმა ოლივერ მ. ს.-მ აღნიშნა ისეთი უპირატესობები, როგორიცაა ეფექტურობა და სრული კონტროლის შესაძლებლობა, ხოლო დამფუძნებელმა და გენერალურმა დირექტორმა შონ მერტმა მოიყვანა Nasdaq-ის სისტემური ადმინისტრატორის მოსაზრება: მხოლოდ VMS ინარჩუნებდა სტაბილურობას საფონდო ბირჟის სისტემებისთვის დამახასიათებელი დატვირთვების დროს.
ირონია იმაში მდგომარეობს, რომ Microsoft-მა 2026 წელი მიუძღვნა Windows-ის გადაქცევას უფრო მოხერხებულ გარემოდ Linux-ისთვის. Ubuntu Windows 11-ზე უფრო სწრაფად ვრცელდება, ვიდრე „მშობლიური“ Linux-ის მქონე კომპიუტერებზე, ხოლო WSL ქვესისტემა იღებს ფაილებთან უფრო სწრაფ წვდომას და გაუმჯობესებულ ქსელურ შესაძლებლობებს. Microsoft-მა ასევე წარმოადგინა WSL Containers — გადაწყვეტა, რომელიც Linux-კონტეინერების Docker Desktop-ის გარეშე გაშვების საშუალებას იძლევა. Google-იც კი ნერგავს WSL-ის მხარდაჭერას ხელოვნურ ინტელექტთან სამუშაო თავის ინსტრუმენტებში.
Microsoft-მა ასევე შექმნა ინსტრუმენტი, რომელიც Windows 11-ს პროგრამირებისთვის სრულად მზადყოფნაში მყოფ კომპიუტერად აქცევს, და გამოუშვა Windows 11-ის სპეციალური ვერსია გამოცდილი მომხმარებლებისთვის (power users); მიუხედავად ამისა, ბოლოდროინდელი გამოკითხვის თანახმად, დეველოპერებს შორის Windows-ის წილი მხოლოდ 12%-ს შეადგენს.
კირკმა ასევე აღნიშნა, რომ 2026 წელს შექმნილი ბირთვი თავისი სტრუქტურით შეიძლება ჰგავდეს NT-ს ან თუნდაც BSD-ის ფორკი იყოს. მან BSD-ის არქიტექტურას „უფრო დახვეწილი“ უწოდა — უფლებამოსილებების (capabilities) განსაზღვრის ნაკლები დუბლირებული ხერხით — და მაღალი შეფასება მისცა მასში „იზოლატორების“ (jails) მექანიზმის ადრეულ გამოჩენას.
FreeBSD-ში არსებული jails მექანიზმი ახდენს პროცესის მიერ ფაილური სისტემის, მომხმარებლებისა და ქსელის აღქმის იზოლირებას. Capsicum სისტემა უფრო ახლოსაა კირკის იდეებთან: პროცესი, რომელიც capabilities რეჟიმში მუშაობს, კარგავს წვდომას გლობალურ სახელთა სივრცეებზე და შეუძლია გამოიყენოს მხოლოდ ის უფლებები, რომლებიც მას მკაფიოდ გადაეცა ფაილური დესკრიპტორების მეშვეობით. ამასთან, Capsicum შემუშავდა კემბრიჯში, Google-ის ფინანსური მხარდაჭერით.
უფლებამოსილებებზე დაფუძნებული უსაფრთხოების მოდელი (capability-based security) Microsoft-ის გამოგონება არ არის; არსებითად, კირკის არგუმენტი დაიყვანება იმაზე, თუ კონკრეტულად როგორ მართავს ოპერაციული სისტემა უფლებამოსილებებსა და წვდომის უფლებებს. მთავარი კითხვა იმაში მდგომარეობს, თუ რომელი ამოცანები უნდა გაამარტივოს ოპერაციულმა სისტემამ 2026 წელსა და შემდგომ პერიოდში. NT-ის არქიტექტურა გულისხმობს, რომ რესურსებს აქვთ მკაფიოდ განსაზღვრული ტიპები, წვდომის უფლებები პირდაპირ მათზეა მიბმული, ხოლო თავად OS ახორციელებს ყველა ოპერაციის ცენტრალიზებულ შემოწმებასა და აუდიტს. Linux კი ეყრდნობა Unix-ის მოქნილ ბაზას, გვთავაზობს მოდულურ მექანიზმებს და დისტრიბუტივებსა და ადმინისტრატორებს აძლევს საშუალებას, თავად შეათავსონ საჭირო კომპონენტები.
ვერცერთი ეს მიდგომა თავისთავად ვერ უზრუნველყოფს ოპერაციული სისტემის უსაფრთხოების გარანტიას. თუმცა ხელოვნური ინტელექტის განვითარება აქცენტს ცვლის: ახლა მნიშვნელოვანია არა იმდენად ის, თუ ვინ არის მომხმარებელი, არამედ ის, თუ რა მოქმედებების შესრულება შეუძლია პროგრამულ აგენტს — რომელ რესურსებზე მიიღოს წვდომა, რამდენ ხანს იმუშაოს, ვისი სახელით იმოქმედოს და როგორ დაადასტუროს შესრულებული ოპერაციები.
NT არ გამხდარა დომინანტი OS სერვერებისა და ღრუბლოვანი ტექნოლოგიების სამყაროში — ეს პირველობა Linux-ს ერგო. და მაინც, NT 3.1-ის გამოსვლიდან 33 წლის შემდეგ, Windows-ის საფუძველში კვლავინდებურად დევს ობიექტები, დესკრიპტორები (handles), ტოკენები და წვდომის კონტროლის სიები (ACL); ახლა Microsoft მათ AI-აგენტების იზოლაციისთვის იყენებს. ლორი კირკის Open NT პროექტი კი, სავარაუდოდ, აუხდენელ ოცნებად დარჩება.